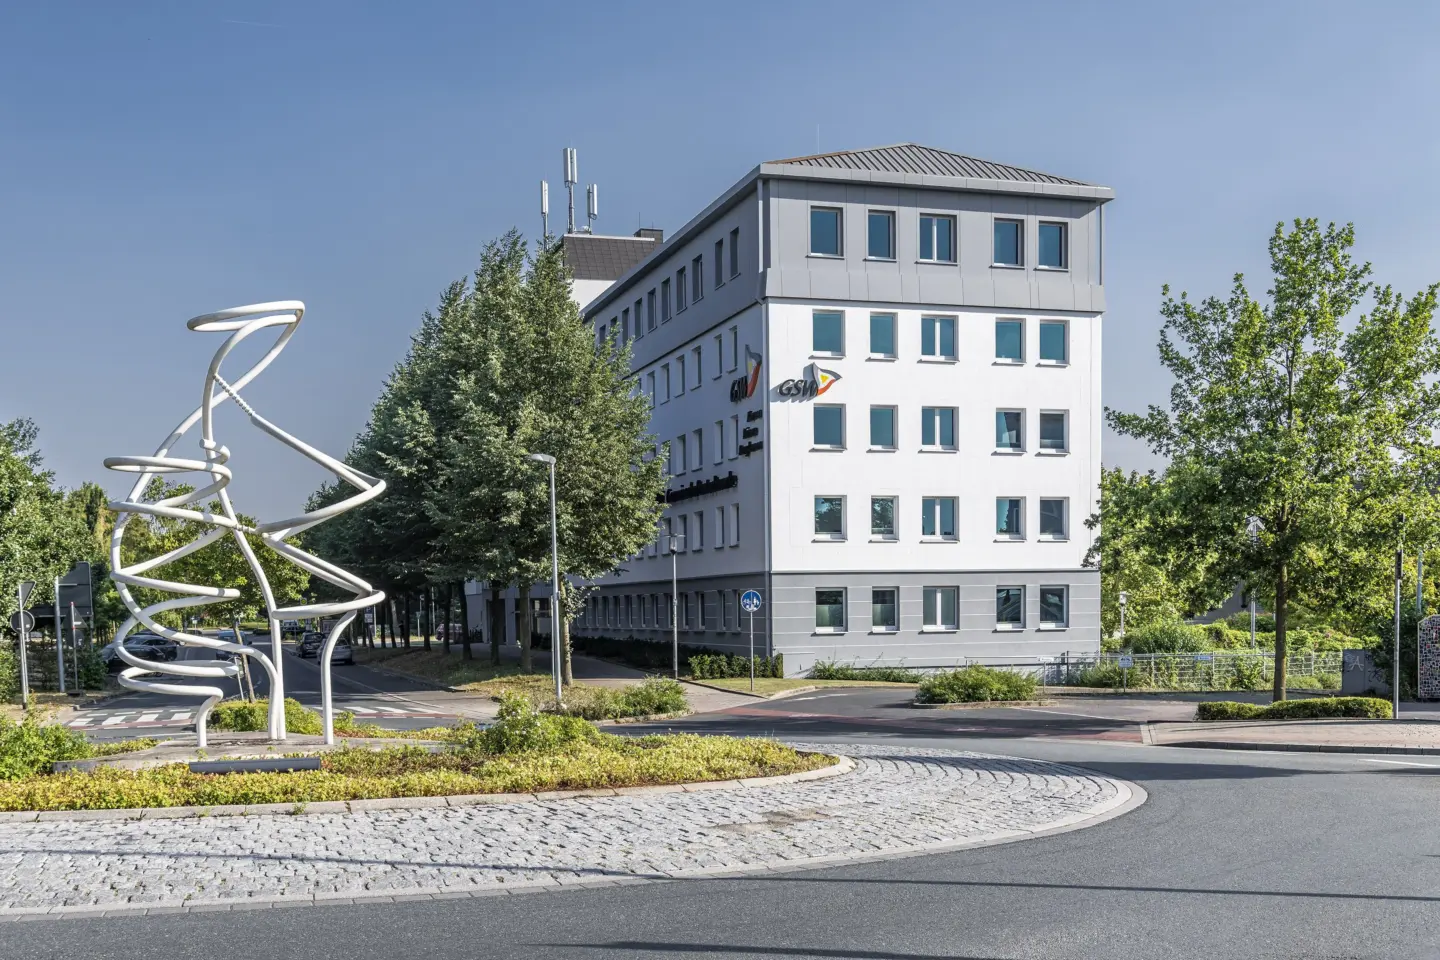
Ein Cyberangriff auf die Gemeinschaftsstadtwerke (GSW) Kamen, Bönen und Bergkamen hat Ende Juni 2026 weite Teile der internen IT lahmgelegt. Strom, Gas und Wasser liefen weiter – für Kundinnen und Kunden waren die Folgen trotzdem deutlich spürbar: Das Online-Kundencenter fiel aus, interne Systeme wurden vorsorglich vom Netz getrennt, Abschläge konnten zeitweise nicht eingezogen werden und auch in den Bädern gab es Einschränkungen. Wochen später kam eine zweite, besonders wichtige Nachricht hinzu: Kriminelle hatten Zugriff auf Kundendaten, ältere Datensicherungen wurden zeitweise im Darknet angeboten.
Was genau ist passiert? Welche Daten könnten betroffen sein? Wie gefährlich ist eine veröffentlichte IBAN tatsächlich? Und was solltest du jetzt tun, wenn du Kundin oder Kunde der GSW bist? Hier ist der ausführliche Überblick mit dem Stand vom 21. September 2026.
Was am 28. Juni 2026 passiert ist
Bekannt wurde der Angriff am Sonntagabend, dem 28. Juni 2026. Die GSW reagierten mit einer drastischen, aber in solchen Situationen üblichen Schutzmaßnahme: Interne Systeme und Anwendungen wurden vorsorglich vom Netz getrennt. Gleichzeitig wurde ein Krisenstab einberufen. Das Landeskriminalamt, die zuständigen Behörden und externe IT-Sicherheitsexperten wurden in die Aufklärung eingebunden.
Betroffen waren zunächst vor allem interne Netzwerke, das Online-Kundencenter und die App. Auch Telefonie und E-Mail waren gestört. Wichtig war aber von Anfang an die Trennung zwischen der kaufmännischen IT und der eigentlichen Versorgung: Nach Angaben der GSW war die Versorgung mit Energie und Wasser zu keiner Zeit gefährdet. Auch der Störungsdienst blieb erreichbar.
Das ist ein entscheidender Punkt. Ein Cyberangriff auf einen Energieversorger bedeutet nicht automatisch, dass Strom, Gas oder Wasser ausfallen. Moderne Versorgungsunternehmen betreiben unterschiedliche technische und kaufmännische Systeme. Wenn aus Sicherheitsgründen Verwaltungs- und Kundensysteme abgeschaltet werden, kann der Betrieb der Netze trotzdem weiterlaufen.
Warum die GSW so viele Systeme abgeschaltet haben
Von außen wirkt es manchmal merkwürdig, wenn nach einem Angriff scheinbar „alles“ offline genommen wird. Tatsächlich ist genau das häufig eine der wichtigsten Sofortmaßnahmen. Solange nicht sicher ist, auf welche Systeme Angreifer Zugriff hatten, müssen Verbindungen unterbrochen, Server überprüft, Benutzerkonten kontrolliert und mögliche Einfallstore geschlossen werden.
Die GSW erklärten später, dass vor der Wiederinbetriebnahme Systeme, Server und Benutzer-Logins umfangreich geprüft wurden. Zusätzlich wurde die Netzwerksegmentierung verfeinert. Dahinter steckt ein einfaches Prinzip: Systeme werden stärker voneinander getrennt, damit sich ein Angreifer nach einem erfolgreichen Eindringen nicht ohne Weiteres durch das gesamte Unternehmensnetz bewegen kann.
Welche konkrete Angriffsmethode verwendet wurde, wer hinter dem Angriff steckt oder ob beispielsweise Ransomware eine Rolle spielte, haben die GSW öffentlich nicht im Detail benannt. Genau deshalb sollte man hier nicht spekulieren. Gesichert ist: Es gab einen erfolgreichen Angriff auf die IT-Systeme und später bestätigte sich auch ein Zugriff auf Kundendaten.
Die unmittelbaren Folgen für Kundinnen und Kunden
Schon wenige Tage nach dem Angriff zeigte sich, wie stark ein IT-Ausfall selbst dann in den Alltag eingreift, wenn die eigentliche Versorgung funktioniert.
- Die regulären Abschläge zum 1. Juli konnten nicht wie gewohnt eingezogen werden.
- Auszahlungen an Betreiber von EEG-Anlagen verzögerten sich.
- Online-Kundencenter, Netzportal und Self-Services der App „Meine GSW“ waren zeitweise nicht erreichbar.
- Kundencenter konnten Anliegen zunächst nur aufnehmen, aber nicht vollständig bearbeiten.
- Telefon und E-Mail waren zeitweise gestört.
- In den GSW-Bädern funktionierten die Kassensysteme nicht normal; vorübergehend war nur Barzahlung möglich.
- Auch Kursbuchungen und weitere digitale Abläufe waren eingeschränkt.
Die GSW führten für die Bäder sogar zeitweise vereinfachte und günstigere Eintrittspreise ein, weil die regulären Kassensysteme nicht zur Verfügung standen. Das zeigt, wie weitreichend die Abhängigkeit von zentraler IT inzwischen ist – selbst in Bereichen, die auf den ersten Blick nichts mit einem Kundenportal oder einer Stromrechnung zu tun haben.
Mitte Juli begann die schrittweise Wiederherstellung
Am 15. Juli meldeten die GSW, dass die Systeme nach umfangreichen Kontrollen schrittweise wieder in Betrieb genommen würden. Kundenanliegen konnten wieder bearbeitet werden, ausstehende Zahlungen an Einspeiser sollten erfolgen und die nicht eingezogenen Juli-Abschläge wurden nachgeholt.
Am 16. Juli waren auch das Online-Kundencenter, die Self-Services in der App und das Netzportal wieder erreichbar. Anfang August kehrte zudem die Kartenzahlung in den Bädern zurück. Damit waren die für Kundinnen und Kunden sichtbaren Einschränkungen weitgehend abgearbeitet.
Zu diesem Zeitpunkt lautete die Einschätzung noch, dass aktuelle Kundendaten nicht abgeflossen seien. Bei älteren Datenbeständen blieb jedoch eine Restunsicherheit. Genau dieser Punkt wurde später entscheidend.
Die entscheidende Wendung: Ältere Kundendaten könnten betroffen sein
Am 24. August veröffentlichten die GSW neue Erkenntnisse. Danach hatten Kriminelle durch den Angriff auch Zugriff auf Kundendaten. Nach Angaben des Unternehmens und der ermittelnden Behörden könnten vor allem ältere Datensicherungen aus dem Jahr 2019 und teilweise aus dem Jahr 2017 betroffen sein. Diese Daten wurden für einen kurzen Zeitraum im Darknet bereitgestellt.
Nach dem damaligen Stand gab es laut GSW keine Hinweise darauf, dass die Daten missbräuchlich verwendet, weitergegeben oder in anderer Form genutzt worden waren. Diese Aussage ist wichtig – sie bedeutet aber nicht, dass betroffene Daten automatisch wertlos sind. Gerade ältere Datensätze können noch lange relevant bleiben, wenn sich Anschrift, Telefonnummer, E-Mail-Adresse oder Bankverbindung seitdem nicht geändert haben.
Welche Daten könnten betroffen sein?
Die GSW nannten mehrere mögliche Datenarten. Dazu gehören:
- Vor- und Nachname,
- Anschrift,
- E-Mail-Adresse,
- Telefonnummer,
- Kundennummer,
- Tarif- und Vertragsdaten,
- IBAN und Name des Kontoinhabers.
Das ist eine Kombination, mit der sich Betrugsversuche glaubwürdiger gestalten lassen. Wer deinen Namen, deinen Energieversorger, deine Kundennummer oder vielleicht sogar Teile deiner Vertragsdaten kennt, wirkt am Telefon oder in einer E-Mail zunächst glaubwürdig. Genau das macht Datenlecks so unangenehm: Oft ist nicht ein einzelner Datensatz das Problem, sondern die Kombination mehrerer Informationen.
Was bedeutet „im Darknet angeboten“ eigentlich?
Der Begriff Darknet klingt schnell dramatisch. Gemeint sind Bereiche des Internets, die nicht über normale Suchmaschinen erreichbar sind und für die häufig spezielle Software benötigt wird. Dort werden unter anderem gestohlene Daten gehandelt oder veröffentlicht.
Wenn Daten dort auftauchen, bedeutet das nicht automatisch, dass sofort ein konkreter Schaden entsteht. Es erhöht aber das Risiko, dass diese Informationen später für Phishing, betrügerische Anrufe, Identitätsmissbrauch oder unberechtigte Lastschriften eingesetzt werden. Ein einmal kopierter Datensatz lässt sich zudem nicht zuverlässig „zurückholen“.
Wer steckt mutmaßlich dahinter? Öffentliche Hinweise auf Qilin
Inzwischen gibt es auch öffentlich zugängliche Hinweise darauf, welche Tätergruppe hinter dem Angriff stehen könnte. Mehrere Cyber-Threat-Intelligence-Dienste dokumentieren, dass die Ransomware-Gruppe Qilin die GSW Gemeinschaftsstadtwerke GmbH am 17. August 2026 auf ihrer sogenannten Leak-Seite im Darknet als Opfer aufgeführt haben soll. SOCRadar kennzeichnet diese Zuordnung ausdrücklich als „alleged“, also als behauptet und nicht abschließend unabhängig bestätigt. Auch öffentliche Ransomware-Tracker führen die GSW seit dem 17. August in Verbindung mit Qilin.
Das ist eine wichtige Unterscheidung: Die GSW selbst und die Ermittlungsbehörden haben Qilin bislang öffentlich nicht als Täter bestätigt. Eine Veröffentlichung auf einer Leak-Seite ist zunächst eine Behauptung der Erpressergruppe. Sie passt allerdings zeitlich zu dem bekannten Ablauf: Der eigentliche Cyberangriff wurde am 28. Juni bekannt, am 17. August tauchten die GSW in den öffentlichen Qilin-Trackern auf und am 24. August bestätigten die GSW, dass ältere Datensicherungen zeitweise im Darknet bereitgestellt worden waren.
SOCRadar berichtet außerdem über 25 sogenannte Stealer-Log-Einträge, die mit der Domain der GSW beziehungsweise einem internen IT-Portal in Verbindung stehen sollen. Sechs dieser Einträge seien einer internen Login-Seite zugeordnet gewesen, einer einem Abrechnungs- beziehungsweise Rechnungssystem. Die gefundenen Spuren sollen zeitlich von Dezember 2024 bis August 2026 reichen. Solche Stealer-Logs können entstehen, wenn Schadsoftware auf einem Rechner Zugangsdaten aus Browsern oder anderen Anwendungen abgreift.
Auch hier gilt: Das ist kein Beweis für den konkreten Einbruchsweg. SOCRadar weist selbst darauf hin, dass sich aus diesen Funden nicht ableiten lässt, dass genau diese Zugangsdaten von Qilin für den Angriff verwendet wurden. Sie zeigen aber, dass es im Umfeld der GSW-Domain offenbar bereits zuvor kompromittierte Zugangsdaten gegeben haben könnte. Für die Einordnung des Angriffs ist das relevant, ohne daraus mehr abzuleiten, als die öffentlich verfügbaren Daten tatsächlich hergeben.
Besonders wichtig: Die aktuellen betrügerischen Anrufe
Am 17. September warnten die GSW erneut vor dubiosen Anrufen im Versorgungsgebiet. Anrufer gaben sich unter anderem als „Dienstleister für die GSW“ oder als Mitarbeiter eines Vergleichsportals aus. Mehrere Betroffene nannten die Vorwahl 02473.
Wichtig: Die GSW haben keinen Zusammenhang zwischen diesen Anrufen und dem Cyberangriff bestätigt. Es wäre deshalb unseriös, beides einfach miteinander zu verknüpfen. Trotzdem ist die Warnung gerade nach einem bekannt gewordenen Datenabfluss besonders ernst zu nehmen, weil gestohlene Kundendaten grundsätzlich für sehr glaubwürdige Betrugsversuche genutzt werden können.
Die GSW selbst weisen darauf hin, dass sie persönliche Daten ihrer Kundinnen und Kunden kennen und solche Informationen nicht telefonisch abfragen müssen. Nach eigener Aussage rufen die GSW grundsätzlich dann an, wenn zuvor gezielt um einen Rückruf oder eine Beratung gebeten wurde.
Was du jetzt konkret tun solltest
1. Kontobewegungen regelmäßig kontrollieren
Wenn eine IBAN möglicherweise in einem Datenbestand enthalten war, ist die wichtigste Maßnahme zunächst keine Panik, sondern Aufmerksamkeit. Prüfe deine Kontoauszüge regelmäßig und aktiviere – falls deine Bank das anbietet – Push- oder E-Mail-Benachrichtigungen für Kontobewegungen.
Eine unbekannte Lastschrift solltest du sofort prüfen. Bei einer SEPA-Basislastschrift können Verbraucher eine autorisierte Lastschrift innerhalb von acht Wochen zurückgeben. Eine nicht autorisierte Lastschrift, für die überhaupt kein Mandat vorlag, kann nach Angaben der Verbraucherzentrale sogar bis zu 13 Monate nach der Belastung beanstandet werden. Trotzdem gilt: Nicht warten, sondern bei Auffälligkeiten sofort die Bank kontaktieren.
2. Passwörter nicht mehrfach verwenden
Wenn du für das GSW-Kundencenter ein Passwort verwendet hast, das du auch bei anderen Diensten nutzt, solltest du es dort ändern. Das gilt besonders für dein E-Mail-Konto, weil darüber oft Passwort-Zurücksetzungen für viele weitere Dienste laufen.
Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt für jedes Konto ein eigenes Passwort. Ein Passwortmanager kann dabei helfen. Wo möglich, solltest du außerdem Zwei-Faktor-Authentisierung oder Passkeys aktivieren.
3. Links in angeblichen GSW-Mails nicht ungeprüft anklicken
Eine typische Masche nach Datenlecks lautet: „Wegen des Sicherheitsvorfalls müssen Sie Ihre Daten bestätigen“ oder „Ihr Konto wurde gesperrt“. Solche Nachrichten können täuschend echt wirken, weil der Absender deinen Namen oder sogar Vertragsdaten kennt.
Öffne das GSW-Kundencenter im Zweifel nicht über einen Link aus einer Mail oder SMS, sondern tippe die bekannte Adresse gsw-kamen.de selbst in den Browser ein. Gib niemals Passwort, PIN, TAN oder andere Zugangsdaten nach einer unaufgeforderten Nachricht weiter.
4. Am Telefon keine sensiblen Daten herausgeben
Die GSW raten bei unbekannten Anrufen ausdrücklich dazu, sich nicht unter Druck setzen zu lassen, keine persönlichen Daten herauszugeben und im Zweifel aufzulegen. Dazu gehören insbesondere Bankdaten, Zählernummern, Passwörter, PIN- und TAN-Codes.
Wenn dir ein Anruf komisch vorkommt, beende das Gespräch und rufe die GSW selbst über die offiziell veröffentlichte Kundenservice-Nummer 02307 978-2222 zurück. Nutze nicht einfach eine Nummer, die dir der Anrufer genannt hat.
5. Bei unerwartetem Anbieterwechsel sofort reagieren
Bei betrügerischen Anrufen geht es im Energiemarkt häufig darum, einen Wechsel zu einem anderen Anbieter anzustoßen. Wenn du plötzlich eine Vertragsbestätigung oder Kündigungsinformation erhältst, obwohl du nichts beauftragt hast, solltest du sofort widersprechen beziehungsweise widerrufen und deinen bisherigen Versorger informieren.
6. Beweise sichern, wenn tatsächlich etwas passiert
Bei einem konkreten Missbrauch solltest du E-Mails, SMS, Rufnummern, Screenshots, Kontoauszüge und Vertragsunterlagen aufbewahren. Informiere je nach Fall deine Bank, die GSW und bei einem Betrugsverdacht auch die Polizei. Für Fragen zum Datenschutzvorfall nennen die GSW die Adresse datenschutz@gsw-kamen.de.
7. Nicht vorschnell die Kontoverbindung wechseln
Eine möglicherweise bekannt gewordene IBAN bedeutet nicht automatisch, dass dein Girokonto „gehackt“ ist. Mit einer IBAN allein kann niemand dein Online-Banking übernehmen. Missbrauch über Lastschriften ist jedoch möglich. Deshalb sind Kontrolle und schnelle Reaktion wichtiger als ein vorschneller Kontowechsel. Wenn wiederholt unberechtigte Abbuchungen auftreten, kannst du mit deiner Bank über Sperren einzelner Gläubiger oder im Extremfall über eine neue Kontoverbindung sprechen.
Was du nicht tun musst
Du musst nicht jede Mailadresse ändern, dein Konto vorsorglich kündigen oder sämtliche Verträge neu abschließen. Solche Maßnahmen wären ohne konkreten Anlass meist unverhältnismäßig. Sinnvoller ist es, gezielt dort nachzubessern, wo ein echtes Risiko besteht: einzigartige Passwörter, sichere E-Mail-Konten, Zwei-Faktor-Schutz, aufmerksame Prüfung von Kontoauszügen und ein gesundes Misstrauen bei überraschenden Kontaktversuchen.
Warum dieser Fall auch über Kamen hinaus wichtig ist
Der Angriff auf die GSW zeigt sehr anschaulich, wie abhängig kommunale und regionale Versorger von funktionierender IT sind. Selbst wenn Strom, Gas und Wasser weiterlaufen, hängen Kundenservice, Zahlungsverkehr, Portale, Bäder, interne Kommunikation und zahlreiche Verwaltungsprozesse an digitalen Systemen.
Gleichzeitig zeigt der Fall, dass die Bewertung eines Cyberangriffs Wochen dauern kann. Mitte Juli gingen die GSW noch davon aus, dass aktuelle Kundendaten nicht betroffen waren; bei älteren Beständen war die Lage offen. Erst Ende August lagen neue Erkenntnisse zu älteren Sicherungen und dem zeitweisen Auftauchen im Darknet vor. Genau deshalb können sich Aussagen nach einem Angriff verändern, ohne dass die vorherigen Informationen bewusst falsch gewesen sein müssen.
Mein Fazit
Für die Region war es zunächst beruhigend, dass die eigentliche Energie- und Wasserversorgung zu keiner Zeit gefährdet war. Der spätere Hinweis auf möglicherweise betroffene Kundendaten macht den Vorfall aber deutlich ernster als einen reinen IT-Ausfall.
Für Kundinnen und Kunden ist jetzt vor allem Aufmerksamkeit gefragt – nicht Panik. Wer Kontobewegungen beobachtet, Passwörter nicht wiederverwendet und bei Mails, SMS oder Anrufen mit angeblichem GSW-Bezug vorsichtig ist, reduziert das praktische Risiko erheblich. Besonders wichtig ist: Je genauer ein Betrüger deine Daten kennt, desto glaubwürdiger kann er auftreten. Vertraue deshalb nicht allein darauf, dass jemand deinen Namen, deine Kundennummer oder deinen Energieversorger kennt.
Quellen und weiterführende Hinweise
- GSW: Cyberangriff bei den GSW – alle wichtigen Informationen und Chronologie
- GSW: Neue Erkenntnisse nach dem Cyberangriff und Hinweise zu möglicherweise betroffenen Daten
- GSW: Warnung vor dubiosen Anrufen vom 17. September 2026
- SOCRadar: Öffentliche Threat-Intelligence-Analyse zur mutmaßlichen Qilin-Zuordnung
- Ransomware.live/Ransomwatch: Öffentlicher Qilin-Tracker mit GSW-Eintrag vom 17. August 2026
- BSI: Basistipps zur IT-Sicherheit
- Verbraucherzentrale: Rechte bei SEPA-Lastschriften
Schreibe einen Kommentar